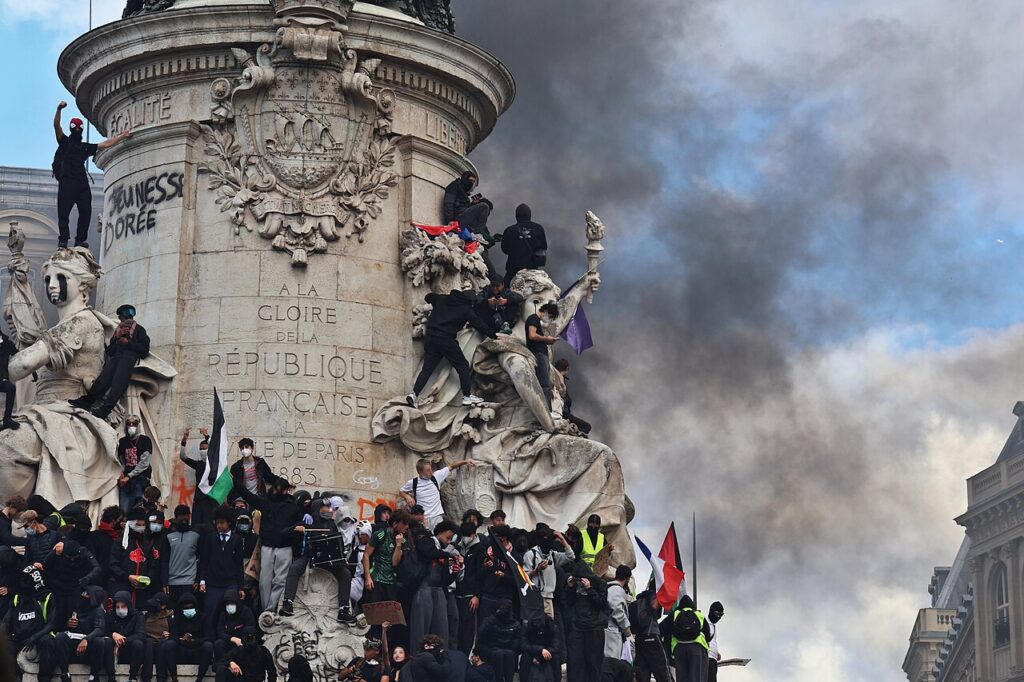
У жовтні 2026 року французькі вулиці охопили масштабні протести через зростання вартості життя та погіршення публічних сервісів. Але у цифровому просторі розгорталася інша кампанія. За даними Reuters, російська мережа інформаційного впливу використала протести як привід для поширення фейків про міграцію, злочинність і «втрату контролю» французькою владою.
Про це йдеться в матеріалі Reuters, підготовленому на основі внутрішніх доповідей Європейського Союзу та Міністерства закордонних справ Франції. Документи аналізують інформаційну активність у період французьких заворушень у жовтні 2026 року та показують, як різні зовнішні актори намагалися використати кризу для просування власних політичних наративів. Внутрішня оцінка ЄС, яка охоплювала період з 7 до 21 жовтня 2026 року, свідчить, що російські інформаційні мережі намагалися сформувати образ французької влади як слабкої, неефективної та водночас дедалі більш авторитарної. Іншими словами, метою було переконати аудиторію, що французька держава втратила контроль над ситуацією. Експерти ЄС з питань дезінформації зазначають, що суспільні кризи створюють сприятливі умови для таких операцій. Масові протести, економічне невдоволення чи політична нестабільність можуть використовуватися для посилення страху, поглиблення суспільних розколів і впливу на громадську думку напередодні виборів. Водночас автори документа не знайшли доказів того, що Росія чи інші зовнішні актори організували або безпосередньо розпалювали французькі протести. Натомість ідеться про те, що в доповіді названо «опортуністичним використанням заворушень» — спробою перетворити реальну внутрішню кризу на інструмент інформаційного впливу та політичної поляризації. У доповіді наголошується, що Росія намагалася представити французьке керівництво як слабке, не здатне контролювати ситуацію та дедалі більш авторитарне. Такі повідомлення працюють не на створення події, а на інтерпретацію її причин і наслідків.
Доповідь французького МЗС показала й масштаби поширення таких наративів. Лише десять найпопулярніших дописів у соцмережі X із проросійського інформаційного середовища зібрали 2,8 мільйона переглядів за два дні. Для сучасних платформ цього достатньо, щоб окремі повідомлення потрапили до інформаційного потоку далеко за межами безпосередньої аудиторії їхніх авторів. Втім, найцікавіший висновок полягає в тому, що російський вплив не був найпотужнішим. За підрахунками французьких аналітиків, десять найпопулярніших повідомлень, пов’язаних із американським рухом MAGA, набрали понад 49 мільйонів переглядів. Ще понад 35 мільйонів переглядів отримали дописи ізраїльських посадовців, медіа та інфлюенсерів. Усі вони пов’язували французькі події з проблемами міграції, радикального ісламізму та безпеки.
Фабрика фейків для журналістів
Висновки Reuters також узгоджуються з попередніми дослідженнями діяльності мережі Operation Overload (також відомої як Matryoshka). У 2024 році французька урядова служба VIGINUM опублікувала звіт, у якому задокументувала щонайменше 90 інформаційних операцій, спрямованих проти медіа, журналістів і фактчекерів у понад 60 країнах. Дослідники встановили, що учасники мережі поширювали підроблені новинні сюжети, фальшиві обкладинки газет, змонтовані зображення та інший контент, який імітував авторитетні джерела для просування проросійських наративів.
Операція Overload є однією з найбільш незвичних сучасних дезінформаційних кампаній, оскільки її головною ціллю стали журналісти, фактчекери та дослідники дезінформації. За даними дослідження CheckFirst та Reset Tech, організатори систематично надсилали тисячі електронних листів редакціям, спонукаючи їх звернути увагу на сфабриковані «інформаційні приводи». Основою операції стало масове виробництво контенту, який імітував продукцію відомих медіа. У кампанії використовувалися підроблені відеосюжети з логотипами авторитетних видань, фальшиві дописи в соцмережах, змонтовані фотографії графіті та вигадані статті, що нібито були опубліковані відомими газетами. Дослідники зазначають, що таким чином створювалася ілюзія широкого інформаційного підтвердження певних наративів, хоча насправді їхнім джерелом була єдина координована мережа.
Особливо помітною активність Overload стала під час Олімпійських ігор у Парижі 2024 року. Мережа поширювала повідомлення про нібито загрозу терактів, провали в організації змагань, проблеми з безпекою та громадським здоров’ям. Одним із головних сюжетів стала кампанія «Olympics Has Fallen», яка використовувала контент, створений за допомогою штучного інтелекту, зокрема клоновані голоси відомих публічних осіб. Більше половини контенту, який розповсюджували пов’язані з операцією Telegram-канали влітку 2024 року, представляли Олімпіаду як катастрофу або провал Франції.
Дослідження також показало надзвичайний масштаб кампанії. Лише протягом перших дев’яти місяців 2024 року учасники операції, за оцінками авторів звіту, розіслали близько 71 тисячі електронних листів на 245 адрес журналістів, редакцій, фактчекінгових організацій та дослідницьких центрів у різних країнах світу. Серед цілей були такі інформаційні агенства та медіа як Reuters, BBC, The Guardian, Le Monde, Fox News та десятки спеціалізованих фактчекінгових організацій. Автори звіту стверджують, що зібрані технічні дані вперше дозволили безпосередньо пов’язати кампанію з Росією. Серед доказів називаються використання російських IP-адрес, сліди, що ведуть до російської маркетингової агенції Otri, а також послідовне просування наративів, вигідних Кремлю: дискредитація ЄС та України, підрив довіри до західних інституцій і посилення політичної поляризації в демократичних країнах. На думку дослідників, головна небезпека Overload полягає у створенні цілісної екосистеми дезінформації, яка адаптується до резонансних подій і швидко переключається з однієї теми на іншу.
Французькі протести стали предметом боротьби не за факти, а за їхнє значення. Як зазначав британський соціолог Стюарт Голл, події не мають єдиного, наперед заданого сенсу: суспільство розуміє їх через ті рамки інтерпретації, які пропонують медіа та політичні актори. А французький соціолог П’єр Бурдьє називав би це символічною владою — правом визначати суспільне значення подій. Адже самі протести були реальними, але їх можна було пояснювати по-різному: як реакцію на зростання вартості життя, як студентські протести, як наслідок кризи соціальної політики або як прояв міграційної загрози чи як доказ кризи європейської демократії. У цьому сенсі боротьба точиться за тлумачення подій та фактів, й в ній еремагає той, чия версія починає сприйматися суспільством як найочевидніша і найправдивіша.
Реальність загрози
Європейський інформаційний простір перетворився на повноцінне поле бою, де головною зброєю Росії стали іноземні інформаційні маніпуляції та втручання (FIMI). Російські гібридні атаки вже не є хаотичними вкидами — це високотехнологічні, скоординовані кампанії. Масштаби цієї загрози щодня аналізують провідні аналітичні центри, офіційні структури ЄС та журналістські консорціуми. Головні інституції та їхні ключові звіти останніх років зосереджені на виявленні мереж FIMI, використанні ШІ та дискредитації розширення ЄС. Ось що головного вдалося з’ясувати ключовим дослідникам європейського медіаполя.
Європейська служба зовнішніх дій (EEAS) та EUvsDisinfo, головний моніторинговий орган Євросоюзу, довів, що російська дезінформація є довготривалою стратегією. База даних проєкту EUvsDisinfo зафіксувала понад 17 000 конкретних випадків маніпуляцій. Останні звіти служби показують, що РФ системно б’є по євроінтеграції, намагаючись зруйнувати відносини між країнами ЄС, посіяти євроскептицизм.
Спільні розслідування європейських та українських (Центр протидії дезінформації України) аналітиків викрили колосальну інфраструктуру ботів. Дослідники зафіксували понад 2600 неавтентичних акаунтів, які синхронно просували два наративи: «Європа втомилася від України» та «вступ України зруйнує європейську економіку». Ця мережа штучно роздмухувала паніку серед європейських аграріїв та платників податків.
Консорціум ATAFIMI & Fundación Maldita.es, міжнародна мережа, що об’єднує 11 фактчекінгових організацій Європи та Латинської Америки, зафіксувала технологічний стрибок Кремля. Вони виявили, що Росія поставила на конвеєр використання генеративного ШІ. Комп’ютерні фейки (діпфейки) масово створюються для приниження лідерів Франції, Німеччини та Іспанії. Крім того, аналітики викрили використання мікротаргетингу, коли дезінформація б’є точково за психологічними профілями виборців.
Аналітики NewsGuard розкрили масштабну маскувальну операцію російських спецслужб. Вони виявили мережу з понад 160 фальшивих новинних сайтів. Ці ресурси мімікрували під авторитетні, але закриті регіональні газети Європи та США. Публікуючи 90% нейтральних місцевих новин, вони непомітно підмішували 10% агресивної кремлівської пропаганди, завойовуючи довіру консервативного провінційного читача.
Європейська обсерваторія цифрових медіа (EDMO), яка моніторить усі країни-члени ЄС, виявила чітку закономірність: сплески дезінформації завжди прив’язані до електоральних циклів. Аналітики EDMO зафіксували паразитування на внутрішніх страхах: через соцмережі штучно розкручуються теми інфляції, вартості енергоносіїв, міграційної кризи та страху перед Третьою світовою війною.
Аналітичний центр Alliance4Europe, організація, що спеціалізується на технічному аналізі соцмереж, викрила роботу стійких бот-мереж на платформі X (Twitter). Alliance4Europe довела, що ці російські цифрові армії здійснювали скоординовані інформаційні набіги під час ключових голосувань у Чехії, Словаччині, Молдові, а також на регіональних виборах у Німеччині, штучно піднімаючи рейтинги праворадикальних та лівопопулістських партій.
Європейська мережа журналістів-розслідувачів (Eurovision News Spotlight), консорціум журналістів із 17 суспільних мовників Європи зробив найтривожніше відкриття: Росія об’єднала цифрову дезінформацію з реальними диверсіями. Журналісти створили інтерактивну карту, яка доводить, що кібератаки та масові кампанії з клонування європейських медіа (знаменита операція «Doppelganger») відбуваються синхронно з підпалами складів, мінуваннями та актами саботажу на європейській інфраструктурі.
Загальний висновок дослідників очевидний: Росія більше не діє примітивно. Вона використовує метод «відмивання інформації» (information laundering) — вкидає фейк через маргінальний Telegram-канал, розкручує його мільйонами ботів і спостерігає, як європейські медіа та політики починають обговорювати вигадану проблему. Розуміння цієї архітектури брехні, яке забезпечують аналітики, є першим і головним кроком до створення європейського інформаційного щита.
Погляди, висловлені на цьому сайті, належать авторам і не обов’язково відображають точки зору, політики та позиції EJO.
Джерело фото: Manifestation du 17 octobre 2026 à Paris, WikiMedia, CC BY-SA 4.0.
Стежте за нами у Facebook та LinkedIn.
Tags: FIMI, ЄС, боти, глибинні фейки, олімпіада в Парижі, протести, розширення ЄС, російська дезінформація, фактчекінг, фейки, фейкові новини, Франція